Lúc 9 giờ 17 phút sáng ngày 29 tháng 10 (giờ UTC), phiên bản 2.17.0 của gói nguồn mở vaara được công bố. Đây là công cụ nhằm lưu lại biên lai thực thi có thể kiểm chứng mỗi khi tác tử AI gọi một công cụ bên ngoài. Cùng ngày, AWS ra mắt phương thức cho phép tác tử tự phê duyệt công việc và chỉ xin con người xác nhận đối với các hành động nguy hiểm.
Tác tử là chương trình AI nhận một mục tiêu rồi tự mình xử lý công việc qua nhiều bước. Trước nay, con người phải bấm xác nhận ở từng bước nên công việc thường xuyên bị gián đoạn, còn với phương thức của AWS, bước xác nhận đó chỉ còn lại ở các hành động nguy hiểm. Công việc sẽ nhanh hơn. Hành động nào được xếp vào nhóm nguy hiểm là phần AWS cần giải thích thêm.
Trong cùng tuần, vụ việc tác tử AI bị sử dụng trong một cuộc tấn công mạng trên diện rộng nhắm vào các công ty tài chính đã nổi lên, và cả một thử nghiệm trực tiếp chạy tác tử bị nghi vấn cũng được công khai.
Kẻ tấn công cũng có thể sử dụng khả năng tự hoàn thành công việc.
vaara nêu mục tiêu đáp ứng EU AI Act (Đạo luật Trí tuệ nhân tạo của Liên minh châu Âu). Các lần gọi công cụ của tác tử phải vượt qua chính sách được định sẵn thì mới được thực thi. Nhật ký kiểm toán sử dụng chuỗi băm.
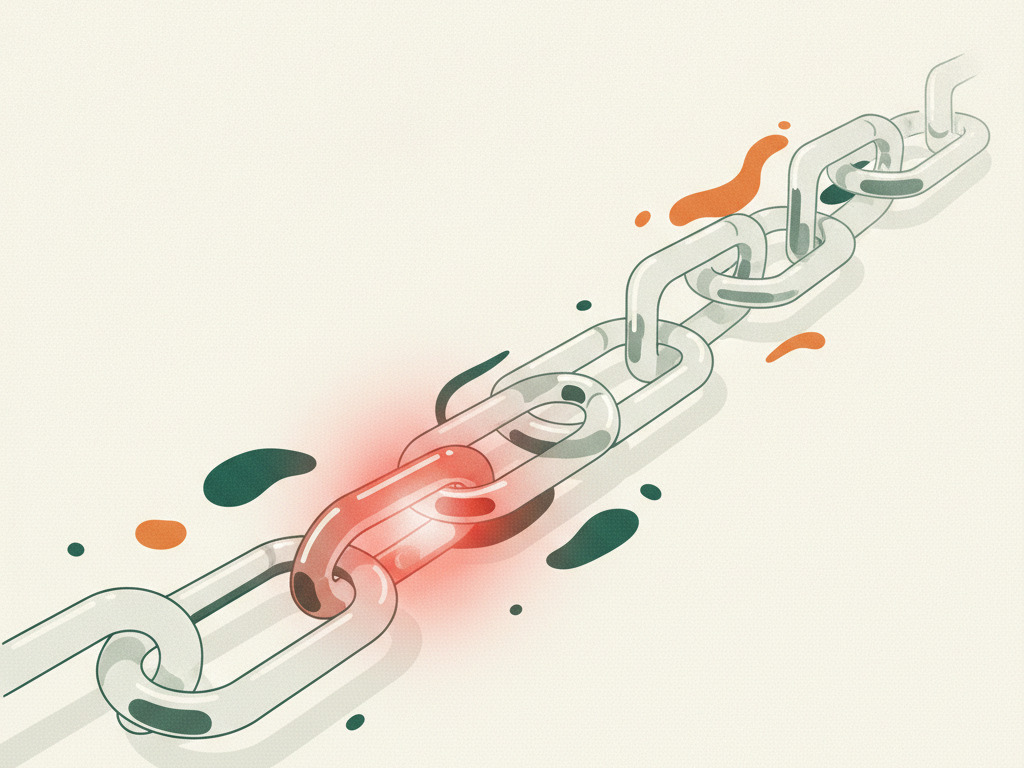
Đây là phương thức gắn dấu vân tay số của dòng ngay trước vào mỗi dòng nhật ký, khiến chuỗi bị lệch dù chỉ sửa một dòng ở giữa. Nhà phát triển cho biết thời điểm ghi được cố định ở bên ngoài để sau này không thể sửa lại ngày tháng, và mỗi lần gọi MCP (giao thức chung để tác tử gọi và sử dụng công cụ bên ngoài) đều được gắn một bằng chứng mà bên thứ ba có thể kiểm chứng riêng.
Tất cả đều là tính năng do nhà phát triển tự công bố. Việc công cụ có trụ vững trong tình huống tấn công thực tế hay không, có đáp ứng mức độ mà quy định của châu Âu yêu cầu hay không, phải qua kiểm chứng bên ngoài mới làm rõ được.
Ngày 31 tháng 10, một bài bình luận về độ tin cậy của AI y tế đã đề cập đến môi trường bệnh viện nơi nhiều tác tử và công cụ cùng vận hành. Bài viết bàn về việc xác định trước các công cụ được phép sử dụng và những hạng mục cần con người phê duyệt, đồng thời xây dựng nền tảng để bảo đảm trách nhiệm và hồ sơ.
Chỉ trong một tuần, tin tức liên quan đến tác tử liên tiếp xuất hiện ở các lĩnh vực điện toán đám mây, tài chính và y tế. Không kém mức độ thông minh của tác tử, việc khi nào tác tử dừng lại để gọi con người và việc lưu lại khoảnh khắc đó một cách không thể xóa nhiều khả năng sẽ quyết định có đưa vào sử dụng hay không. Đây là hạng mục ít thể hiện trên bảng hiệu năng.
Chẳng bao lâu nữa, hộp thư đến của nhân viên tài chính sẽ chất nhiều biên lai về những việc tác tử đã hoàn thành hơn là yêu cầu phê duyệt. Chỉ vài trong số đó được gửi lên kèm dấu xác nhận. Nhân viên sẽ dành một ngày vốn dùng để bấm nút phê duyệt cho việc chọn lọc và đọc biên lai.