Am 29. Oktober um 9:17 Uhr (UTC) wurde Version 2.17.0 des Open-Source-Pakets vaara veröffentlicht. Das Werkzeug soll jedes Mal, wenn ein KI-Agent ein externes Werkzeug aufruft, einen überprüfbaren Ausführungsbeleg hinterlassen. Am selben Tag stellte AWS ein Verfahren vor, bei dem Agenten ihre Aufgaben selbst genehmigen und nur riskante Handlungen von Menschen bestätigen lassen.
Ein Agent ist ein KI-Programm, das ein einzelnes Ziel erhält und mehrstufige Aufgaben allein erledigt. Bisher musste bei jedem Schritt ein Mensch auf Bestätigen klicken, weshalb die Arbeit häufig stockte, im Verfahren von AWS bleibt diese Bestätigung nur bei riskanten Handlungen bestehen. Die Arbeit wird schneller. Welche Handlungen als riskant eingestuft werden, muss AWS noch genauer erläutern.
In derselben Woche wurde ein Fall bekannt, in dem bei umfassenden Hackerangriffen auf Finanzunternehmen KI-Agenten eingesetzt worden sein sollen, und es wurde sogar ein Versuch veröffentlicht, den betreffenden Agenten selbst auszuführen.
Die Fähigkeit, Aufgaben selbstständig zu erledigen, können auch Angreifer nutzen.
vaara wirbt mit der Umsetzung des EU AI Act (KI-Verordnung der Europäischen Union). Werkzeugaufrufe des Agenten werden erst ausgeführt, wenn sie zuvor festgelegte Richtlinien passieren. Für die Prüfprotokolle wird eine Hash-Kette verwendet.
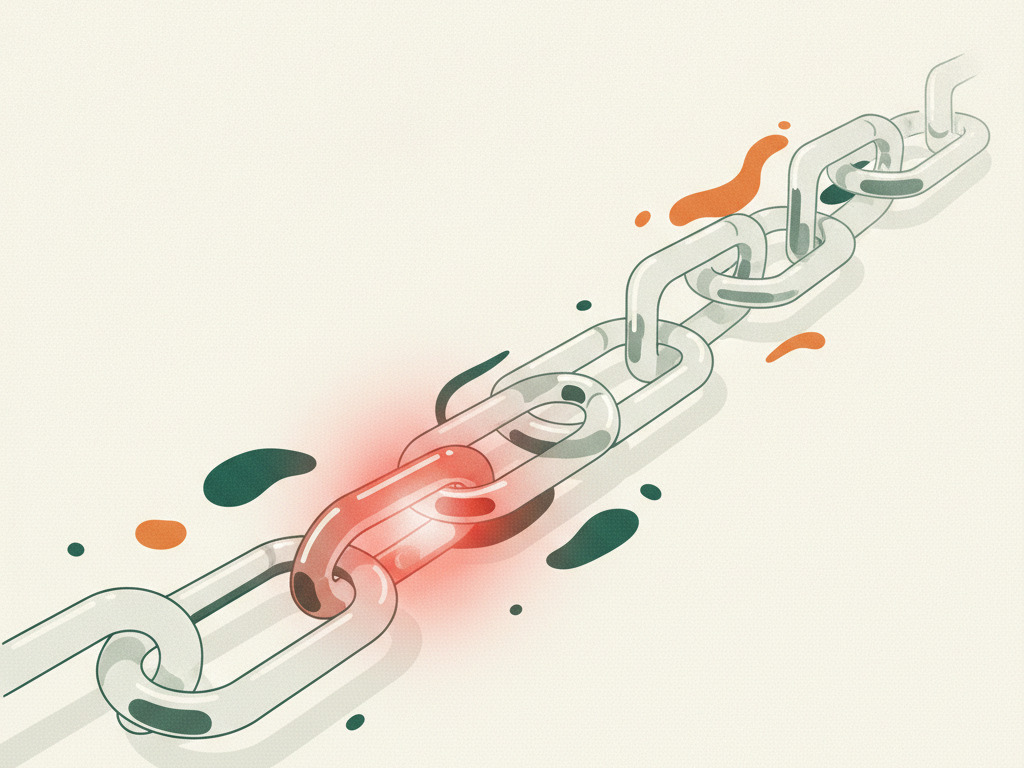
Dabei wird jede Protokollzeile mit dem digitalen Fingerabdruck der vorherigen Zeile verknüpft, sodass die Kette bricht, sobald auch nur eine Zeile in der Mitte geändert wird. Die protokollierten Zeitpunkte werden extern verankert, damit sich Daten nachträglich nicht umschreiben lassen, und nach Angaben der Entwickler wird jedem einzelnen MCP-Aufruf (ein gemeinsames Protokoll, über das Agenten externe Werkzeuge aufrufen) ein Nachweis beigefügt, den Dritte gesondert prüfen können.
Alle diese Funktionen hat der Entwickler selbst angegeben. Ob sie unter realen Angriffsbedingungen standhalten und ob sie das von der europäischen Regulierung geforderte Niveau erfüllen, lässt sich erst durch eine externe Prüfung klären.
Am 31. Oktober befasste sich eine Kolumne über das Vertrauen in medizinische KI mit Krankenhausumgebungen, in denen mehrere Agenten und Werkzeuge zusammenwirken. Es ging darum, festzulegen, welche Werkzeuge genutzt werden dürfen und welche Angelegenheiten eine menschliche Genehmigung benötigen, und eine Grundlage zu schaffen, um Verantwortlichkeiten und Protokolle zu sichern.
Innerhalb einer Woche folgten Meldungen zu Agenten aus den Bereichen Cloud, Finanzen und Medizin aufeinander. Ebenso wie die Frage, wie intelligent ein Agent ist, dürfte darüber, ob er eingeführt wird, wohl entscheiden, wann er anhält und einen Menschen ruft und ob dieser Moment unlöschbar festgehalten wird. Das ist ein Punkt, der in Leistungstabellen kaum sichtbar wird.
Bald werden sich im Posteingang von Finanzverantwortlichen mehr Belege über von Agenten erledigte Aufgaben als Genehmigungsanfragen stapeln. Nur wenige davon kommen mit einem Bestätigungsvermerk an. Die Verantwortlichen werden ihren Tag, den sie bisher mit dem Drücken von Genehmigungsknöpfen verbrachten, damit verbringen, Belege auszuwählen und zu lesen.