10月29日上午9时17分(协调世界时),开源软件包vaara的2.17.0版本公开发布。这是一款要在AI智能体每调用一次外部工具时都留下可验证执行收据的工具。同一天,AWS推出了由智能体自行批准工作、仅就危险行为向人工确认的方式。
智能体是接到一个目标后独自处理多个步骤工作的AI程序。此前每个步骤都需要人工点击确认,工作经常中断,而在AWS的方式下,这种确认只保留在危险行为上。工作会变快。哪些行为会被归入危险一类,是AWS还需进一步说明的部分。
同一周,AI智能体被用于针对金融机构的全方位黑客攻击一事浮出水面,还有人公开了亲自运行涉事智能体的尝试。
自行完成工作的能力,攻击者也能使用。
vaara打出了应对EU AI Act(欧盟人工智能法)的旗号。智能体的工具调用须通过事先设定的策略才能执行。审计记录采用哈希链。
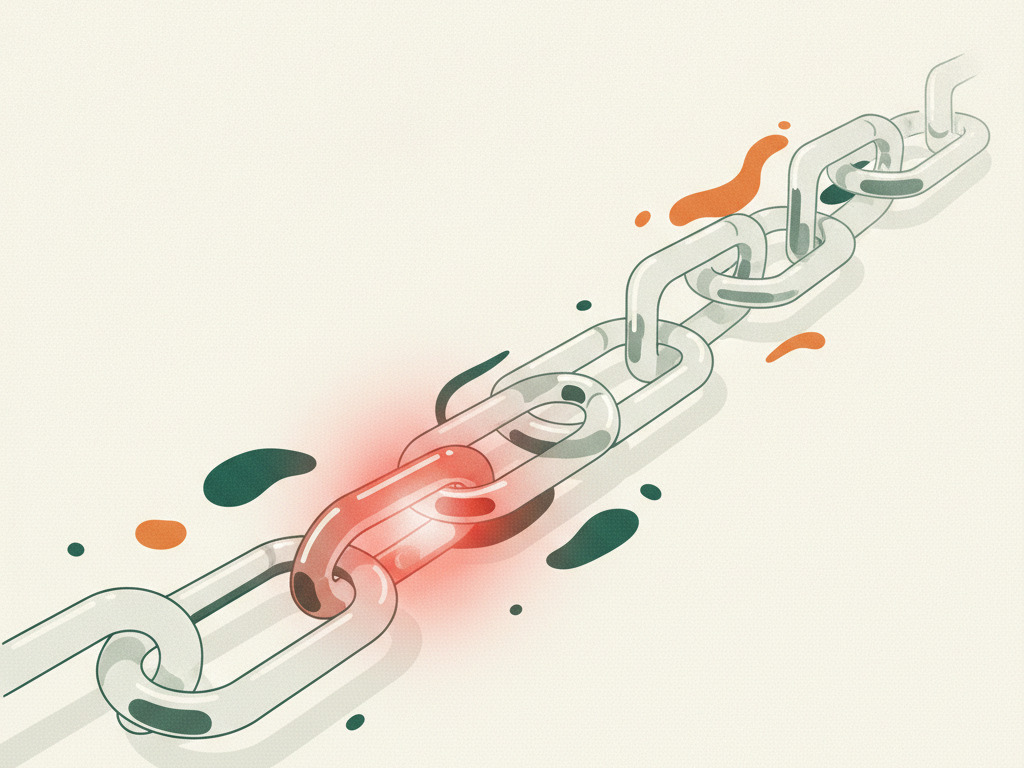
这种方式是在每一行记录中嵌入上一行的数字指纹,使得中间哪怕只改动一行,链条也会错位。开发者表示,记录的时间被固定在外部,以免日后改写日期,每1次MCP(智能体调用外部工具的通用协议)调用都会附上可由第三方另行验证的证明。
这些都是开发者自己公布的功能。在实际攻击情况下能否经受住考验,能否达到欧洲监管要求的水平,需经过外部验证才能判明。
10月31日,一篇探讨医疗AI信任问题的专栏文章关注了多个智能体与工具共同运转的医院环境。文章讨论的是事先确定可使用的工具和须经人工批准的事项,并建立确保责任归属和记录的基础。
一周之内,云计算、金融和医疗领域相继传出与智能体相关的消息。智能体何时停下来呼叫人工,以及能否让那一刻无法删除地留存下来,其分量不亚于智能体有多聪明,很可能决定是否引入。这是在性能表上不太显现的项目。
不久之后,财务负责人的收件箱里,智能体完成工作的收据将比审批请求堆积得更多。其中带着确认标记送上来的只有几件。负责人过去按着批准按钮度过的一天,将变成挑选收据阅读度过的一天。