10月29日午前9時17分(協定世界時)、オープンソースパッケージvaaraのバージョン2.17.0が公開された。AIエージェントが外部ツールを1回呼び出すたびに、検証可能な実行の領収書を残すというツールだ。同じ日、AWSはエージェントが作業を自ら承認し、危険な行動についてだけ人の確認を受ける方式を打ち出した。
エージェントは一つの目標を受け取り、複数段階の作業を単独で処理するAIプログラムだ。これまでは段階ごとに人が確認を押す必要があったため作業がたびたび止まっていたが、AWSの方式ではその確認が危険な行動にだけ残る。作業は速くなる。どの行動が危険な側に分類されるのかは、AWSがさらに説明を示すべき部分だ。
同じ週には、金融機関を狙った全方位的なハッキングにAIエージェントが使われたという事案が浮上し、問題のエージェントを実際に動かしてみた試みまで公開された。
自ら作業を完了させる能力は攻撃者も使うことができる。
vaaraはEU AI Act(欧州連合人工知能法)への対応を掲げた。エージェントのツール呼び出しは、あらかじめ定めたポリシーを通過して初めて実行される。監査記録にはハッシュチェーンを用いる。
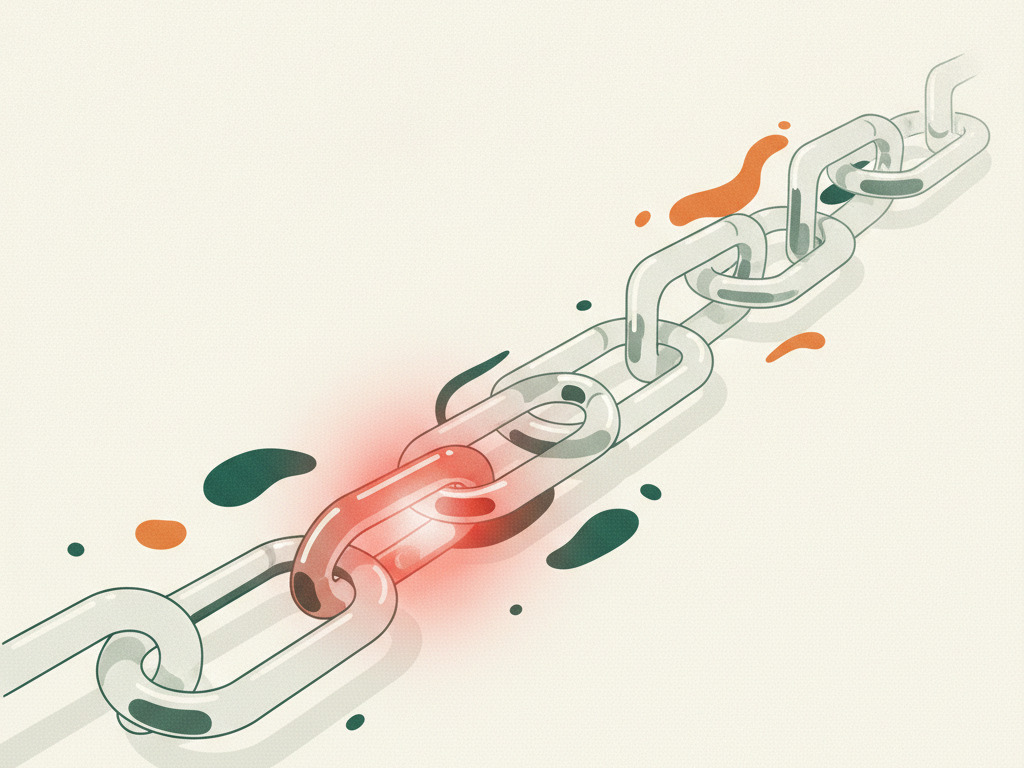
記録の1行ごとに直前の行のデジタル指紋を結び付けておき、途中の1行だけを書き換えても鎖が食い違うようにする方式だ。記録された時刻は外部に固定し、後から日付を書き換えられないようにしたほか、MCP(エージェントが外部ツールを呼び出して使うための共通規約)の呼び出し1件ごとに、第三者が別途検証できる証明を付けるとしている。
いずれも開発者が自ら明らかにした機能だ。実際の攻撃状況で持ちこたえるのか、欧州の規制が求める水準を満たすのかは、外部の検証を経て初めて見極められる。
10月31日には、医療AIの信頼を扱ったあるコラムが、複数のエージェントとツールが同時に動く病院環境を取り上げた。使えるツールと人の承認を受けるべき事項を定めておき、責任の所在と記録を確保する基盤を整えようという議論だった。
1週間のうちに、クラウドと金融、医療でエージェント関連のニュースが相次いだ。エージェントがどれほど賢いかに劣らず、いつ立ち止まって人を呼ぶのか、そしてその瞬間を消せない形で残すのかが、導入の可否を分ける可能性が高い。性能表にはあまり表れない項目だ。
遠からず、財務担当者の受信トレイには決裁依頼よりも、エージェントが終えた仕事の領収書の方が多くたまるようになる。確認の印が付いて上がってくるのは、そのうちの数件だ。担当者は承認ボタンを押しながら過ごしていた一日を、領収書を選んで読みながら過ごすことになる。