新韓銀行の融資募集人専用サービス、KB国民銀行の職員向けモバイル業務支援システム。2026年10月2-3日の報道で明らかになった侵害対象の一覧に、窓口もアプリもない。ハナ銀行から89人分の個人情報が流出したという数字が、これまでに確認された唯一の流出規模だ。
顧客が使うアプリやインターネットバンキングではなく、銀行内部とその外側の縁にまたがる電算システムが標的になった。新韓銀行の融資募集人専用サービスとKB国民銀行の職員向けモバイル業務支援システムが具体的な侵害対象として指摘された。どちらも取引が起きる経路ではないが、氏名と連絡先を扱う。
調査の過程で、AIエージェントのツールを使った痕跡が出た。痕跡と断定した側もあり、状況・推定の水準で表現した側もあって、関与の確定等級は機関ごとに異なる。エージェントは、人がいちいち命令しなくても目標だけ与えれば中間段階を自ら分割して実行するプログラムだ。攻撃に使われれば、偵察から侵入経路の設計までを休まず回す。
GitHubには、ARTEX AIというシステムが中国語を中心にオープンソースとして公開されている。大規模言語モデルと複数のエージェントをつなげて攻撃対象の情報を集め、侵入経路を計画する自律型侵入テストツールだ。今回の事故にこのツールが実際に使われたと確認されたことはない。似た性能のツールは誰でもダウンロードできる。
この事故について、セキュリティ評価の前提が食い違ったとの指摘が出ている。被害を受けた銀行は既存の評価基準でセキュリティ水準が高く分類されていたという記述がある一方、手薄な外縁システムが狙われたという正反対の記述も併せてある。二つは事実の衝突というより、評価単位の違いに見える。全社等級は高く、その等級を支える個別の外縁システムは点検範囲から外れていた可能性だ。
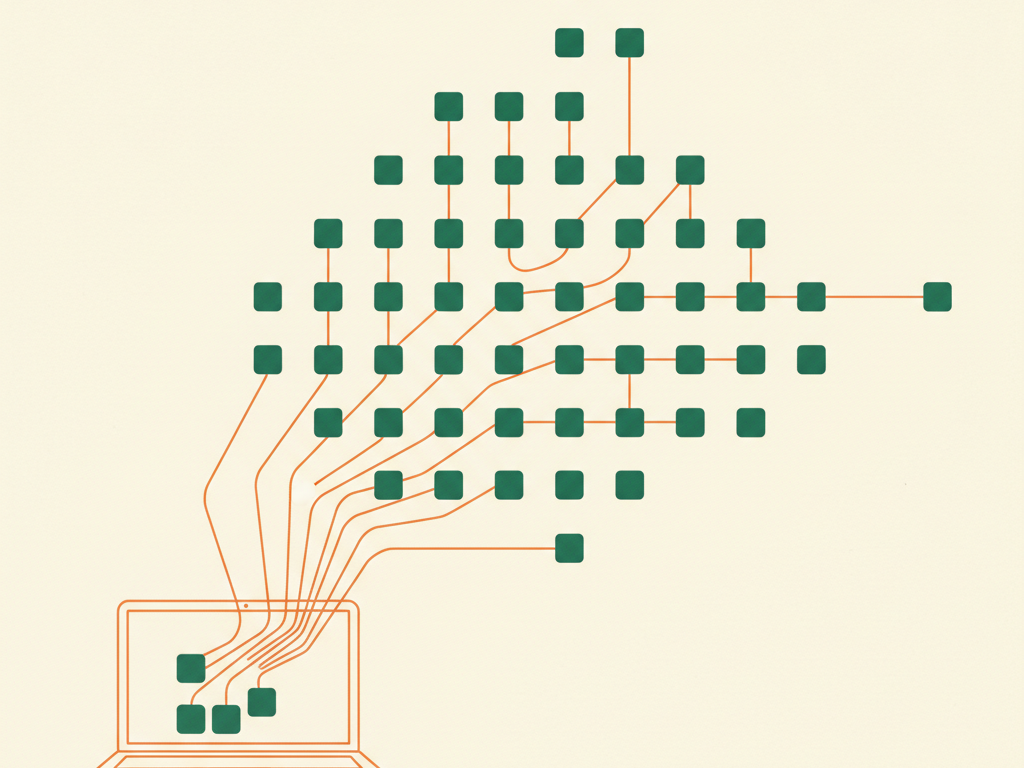
人が手で攻撃するときには費用がかかった。数十の下位システムを一つずつ洗うのに時間と人件費がつくので、攻撃者は値の大きい正門を狙い、防御側もそこに資源を集めた。エージェントはその費用を削る。偵察を並列で回すツールが攻撃側につけば、人の手が届かなかった周辺のシステムが最も安い標的に変わる。
金融委員会は銀行とカード会社を対象に電算システムの全件点検に入った。点検対象の機関数と期限は確定していない。鄭相赫新韓銀行長は事故に責任を痛感するとの立場を示した。
オープンソースのエージェントを使った銀行界のハッキングが現実になったとの診断と併せ、AiPT(AIを動員した侵入テスト型の攻撃)に国家レベルで備えるべきだという主張も提起された。全件点検が外縁システムをどこまで一覧に載せるかが、この事故の実際の収拾範囲を決める。
窓口の画面がきれいでも、その裏の業務システムが開いていれば、そこに記された氏名と番号が出ていく。顧客が見る画面はそのままだが、銀行が自らの電算網の一覧をどこまで書き留めておくかは、すぐに変わる。