Dịch vụ dành riêng cho người môi giới cho vay của Ngân hàng Shinhan, hệ thống hỗ trợ nghiệp vụ di động dành cho nhân viên của Ngân hàng KB Kookmin. Trong danh sách các đối tượng bị xâm nhập được phát hiện qua các bản tin ngày 2-3 tháng 10 năm 2026 không có quầy giao dịch, cũng không có ứng dụng. Con số 89 người bị rò rỉ thông tin cá nhân tại Ngân hàng Hana là quy mô rò rỉ duy nhất được xác nhận cho đến nay.
Thay vì ứng dụng hay dịch vụ ngân hàng trực tuyến mà khách hàng sử dụng, hệ thống tin học nằm vắt giữa nội bộ ngân hàng và vành ngoài của nó đã trở thành mục tiêu. Dịch vụ dành riêng cho người môi giới cho vay của Ngân hàng Shinhan và hệ thống hỗ trợ nghiệp vụ di động dành cho nhân viên của Ngân hàng KB Kookmin được chỉ ra là đối tượng bị xâm nhập cụ thể. Cả hai đều không phải là kênh diễn ra giao dịch, nhưng xử lý tên và số liên lạc.
Trong quá trình điều tra đã xuất hiện dấu vết sử dụng công cụ AI agent. Có bên khẳng định đó là dấu vết, cũng có bên diễn đạt ở mức tình huống, suy đoán, nên mức độ xác định về sự can dự khác nhau theo từng cơ quan. Agent là chương trình chỉ cần được giao mục tiêu là tự chia nhỏ các bước trung gian rồi thực hiện, không cần người ra lệnh từng việc. Khi được dùng để tấn công, nó chạy liên tục không nghỉ từ trinh sát cho đến thiết kế đường xâm nhập.
Trên GitHub có một hệ thống tên ARTEX AI được đăng dưới dạng nguồn mở, lấy tiếng Trung làm trung tâm. Đây là công cụ kiểm thử xâm nhập tự hành, kết nối mô hình ngôn ngữ lớn với nhiều agent để thu thập thông tin về đối tượng tấn công và lập kế hoạch đường xâm nhập. Chưa có gì được xác nhận về việc công cụ này thực sự được dùng trong sự cố lần này. Công cụ có năng lực tương tự thì ai cũng có thể tải về.
Về sự cố này, có ý kiến chỉ ra rằng tiền đề của việc đánh giá an ninh đã lệch. Có mô tả cho rằng các ngân hàng bị thiệt hại đã được phân loại ở mức an ninh cao theo tiêu chí đánh giá hiện hành, mặt khác cũng có mô tả hoàn toàn trái lại rằng hệ thống ngoại vi lỏng lẻo đã bị nhắm tới. Hai điều đó dường như là khác biệt về đơn vị đánh giá hơn là xung đột về sự thật. Khả năng là hạng mức toàn công ty thì cao, còn từng hệ thống ngoại vi chống đỡ cho hạng mức đó lại nằm ngoài phạm vi kiểm tra.
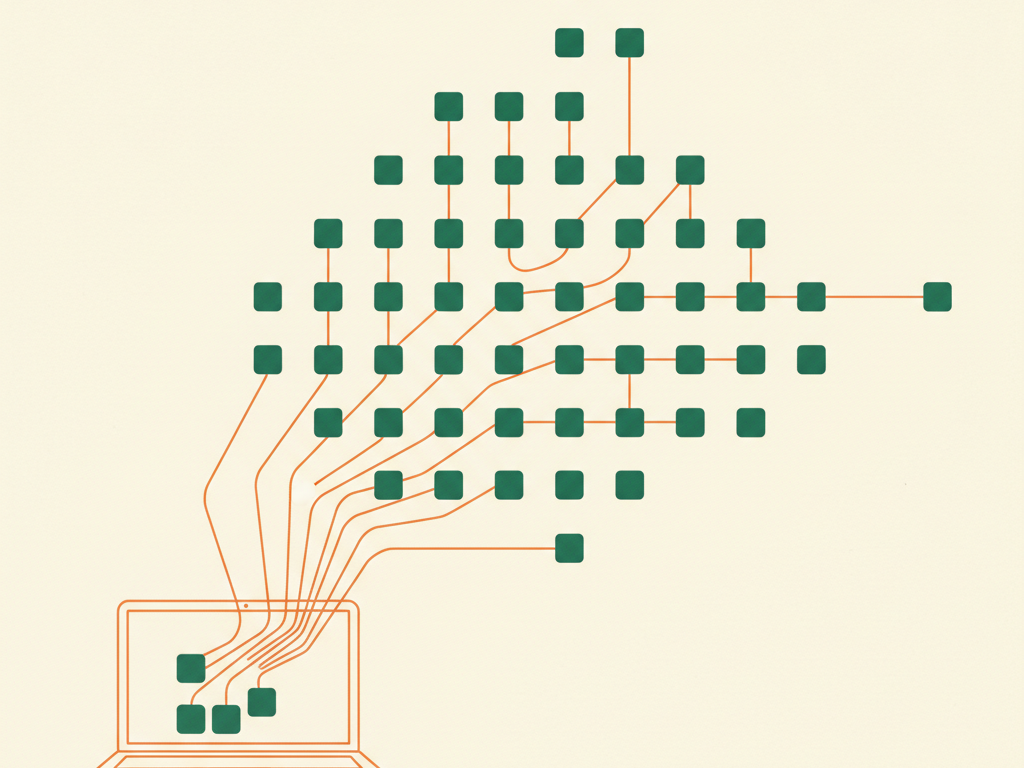
Khi con người tấn công bằng tay thì có chi phí. Việc rà từng hệ thống con trong số hàng chục hệ thống kéo theo thời gian và chi phí nhân công, nên kẻ tấn công nhắm vào cổng chính có giá trị lớn và bên phòng thủ cũng dồn nguồn lực vào đó. Agent cắt giảm chi phí đó. Khi công cụ chạy trinh sát song song được gắn vào phía tấn công, những hệ thống ở vùng rìa mà tay người chưa chạm tới sẽ trở thành mục tiêu rẻ nhất.
Ủy ban Dịch vụ Tài chính (금융위원회) đã bắt đầu kiểm tra toàn bộ hệ thống tin học đối với các ngân hàng và công ty thẻ. Số lượng cơ quan thuộc diện kiểm tra và thời hạn chưa được ấn định. Ông Jung Sang-hyuk, Chủ tịch Ngân hàng Shinhan, đã bày tỏ lập trường nhận thức sâu sắc trách nhiệm về sự cố.
Cùng với nhận định rằng việc tấn công ngành ngân hàng bằng agent nguồn mở đã thành hiện thực, cũng có lập luận cho rằng cần chuẩn bị ở cấp quốc gia đối với AiPT (tấn công kiểu kiểm thử xâm nhập có huy động AI). Việc kiểm tra toàn bộ đưa hệ thống ngoại vi vào danh sách đến đâu sẽ quyết định phạm vi xử lý thực tế của sự cố này.
Màn hình quầy giao dịch có sạch sẽ nhưng nếu hệ thống nghiệp vụ phía sau đó đang mở thì tên và số điện thoại ghi ở đó sẽ ra ngoài. Màn hình khách hàng nhìn thấy vẫn như cũ, nhưng việc ngân hàng ghi danh sách mạng tin học của mình đến đâu thì thay đổi ngay lập tức.