Der Dienst für Kreditvermittler der Shinhan Bank, das mobile Arbeitsunterstützungssystem für Mitarbeiter der KB Kookmin Bank. Auf der Liste der Angriffsziele, die durch Berichte vom 2.-3. Oktober 2026 bekannt wurde, stehen weder Schalter noch App. Die Zahl von 89 Personen, deren persönliche Daten bei der Hana Bank abgeflossen sind, ist der bislang einzige bestätigte Umfang eines Datenabflusses.
Ins Visier genommen wurden nicht die von Kunden genutzten Apps oder das Internetbanking, sondern IT-Systeme, die zwischen dem Inneren der Banken und deren äußerem Rand liegen. Als konkrete Angriffsziele wurden der Dienst für Kreditvermittler der Shinhan Bank und das mobile Arbeitsunterstützungssystem für Mitarbeiter der KB Kookmin Bank benannt. Beide sind keine Kanäle, über die Transaktionen laufen, sie verarbeiten aber Namen und Kontaktdaten.
Bei der Untersuchung fanden sich Spuren des Einsatzes von KI-Agenten-Werkzeugen. Einige Stellen sprechen eindeutig von Spuren, andere formulieren es auf der Ebene von Anhaltspunkten und Vermutungen, womit der Grad der festgestellten Beteiligung je nach Institution unterschiedlich ist. Ein Agent ist ein Programm, das die Zwischenschritte selbst zerlegt und ausführt, wenn man ihm nur ein Ziel vorgibt, ohne dass ein Mensch jeden Befehl einzeln gibt. Bei einem Angriff eingesetzt, läuft er ohne Pause von der Aufklärung bis zur Planung des Einbruchswegs.
Auf GitHub ist ein System namens ARTEX AI als Open Source überwiegend auf Chinesisch verfügbar. Es handelt sich um ein autonomes Penetrationstest-Werkzeug, das große Sprachmodelle mit mehreren Agenten verknüpft, Informationen über Angriffsziele sammelt und Einbruchswege plant. Dass dieses Werkzeug bei dem Vorfall tatsächlich eingesetzt wurde, ist nicht bestätigt. Werkzeuge mit vergleichbarer Leistung kann sich jeder herunterladen.
Zu dem Vorfall wird darauf hingewiesen, dass die Annahmen der Sicherheitsbewertung nicht aufgegangen sind. Es gibt die Darstellung, die betroffenen Banken seien nach den bestehenden Bewertungsmaßstäben als hoch sicher eingestuft gewesen, daneben steht die genau umgekehrte Darstellung, es seien nachlässig gesicherte Randsysteme angegriffen worden. Beides erscheint weniger als Widerspruch in den Tatsachen als als Unterschied in der Bewertungseinheit. Möglich ist, dass die Einstufung des Gesamtunternehmens hoch war und die einzelnen Randsysteme, die diese Einstufung tragen, außerhalb des Prüfumfangs lagen.
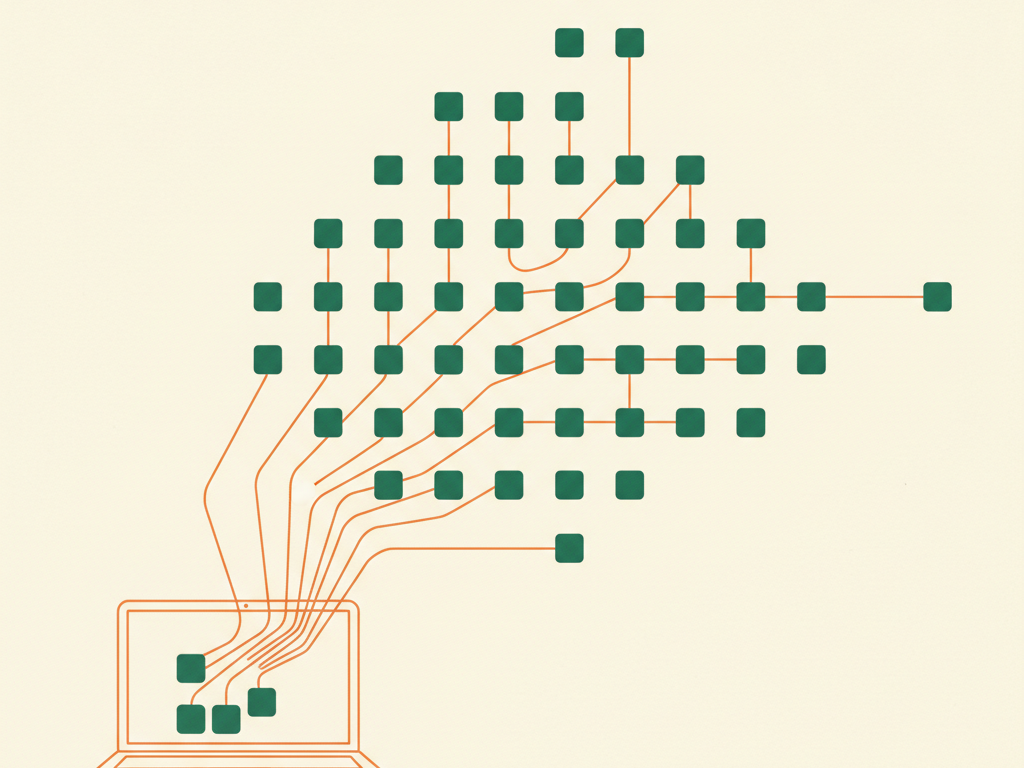
Wenn Menschen von Hand angriffen, kostete das. Dutzende Subsysteme einzeln durchzugehen bringt Zeit und Personalkosten mit sich, deshalb nahmen Angreifer das wertvolle Haupttor ins Visier, und auch die Verteidiger bündelten dort ihre Mittel. Agenten senken diese Kosten. Wenn Werkzeuge, die Aufklärung parallel laufen lassen, auf der Angriffsseite hinzukommen, werden Randsysteme, die bisher keine menschliche Hand erreichte, zum billigsten Ziel.
Die Finanzkommission hat bei Banken und Kreditkartenunternehmen eine Vollprüfung der IT-Systeme eingeleitet. Die Zahl der zu prüfenden Institute und die Frist stehen nicht fest. Jung Sang-hyuk, Präsident der Shinhan Bank, erklärte, er empfinde die Verantwortung für den Vorfall tief.
Neben der Einschätzung, Angriffe auf den Bankensektor mit Open-Source-Agenten seien Realität geworden, wurde auch die Forderung erhoben, man müsse sich auf nationaler Ebene auf AiPT (Angriffe nach Art von Penetrationstests unter Einsatz von KI) vorbereiten. Wie weit die Vollprüfung Randsysteme auf die Liste nimmt, entscheidet über den tatsächlichen Umfang der Aufarbeitung dieses Vorfalls.
Auch wenn der Bildschirm am Schalter sauber ist, gehen die dort vermerkten Namen und Nummern hinaus, wenn das Arbeitssystem dahinter offen steht. Der Bildschirm, den Kunden sehen, bleibt derselbe, doch wie weit eine Bank ihr eigenes IT-Netz in die Liste einträgt, ändert sich sofort.