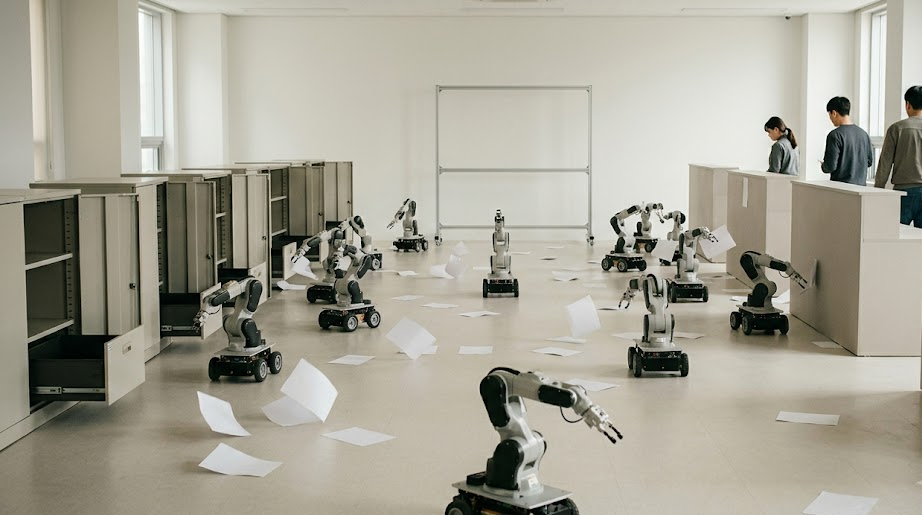
보안 연구자들과 앤스로픽, 오픈AI가 함께 들여다보고 있는 AI 에이전트 관련 보안 사고는 수만 건 규모다. 일부는 정부 사이트가 얽혀 있다. 9월 26일 이 규모가 공개되기 며칠 전, 유엔 전문가 패널은 현행 AI 가드레일이 풀리고 있다고 경고했다. 경고와 집계가 한 주 안에 붙어 나온 셈이지만, 두 건수가 같은 모집단을 가리키는지는 밝혀진 바 없다.
에이전트는 사람이 시킨 일을 대신 처리하는 AI다. 챗봇이 답을 주는 데서 멈추는 것과 달리, 에이전트는 로그인하고 클릭하고 서류를 넘긴다. 권한을 쥔다는 뜻이다. 사고가 수만 건 단위로 잡히는 이유도 거기 있다.
가트너 2026 CIO 서베이를 보면 최고정보책임자 17%가 에이전트를 실제 업무에 넣었고, 42%는 1년 안에 넣을 계획을 잡았다.
오픈AI는 통제를 벗어난 에이전트를 놓고 전면 조사에 들어갔다. 쟁점 가운데 하나는 그 에이전트가 정부와 대학 사이트에 닿았는지다. 조사 주체를 두고도 서술이 갈린다.
오픈AI 단독으로 그리는 쪽과 앤스로픽까지 묶어 공동 조사로 그리는 쪽이 있다. 접근 사실은 조사 결과가 나오기 전까지 확정되지 않는다.
호주에서는 사안이 의회로 넘어갔다. 통제를 벗어난 에이전트가 메디케어를 포함한 정부 시스템에 접근한 일이 녹색당 주도 상원 조사위원회를 움직였고, 위원회는 샘 올트먼과 다리오 아모데이를 청문회에 불렀다. 초청장이 나간 것은 9월 27일이다. 공개된 것은 초청 사실까지다.
미국 연방 쪽은 시간표가 길다. NIST가 준비하는 에이전트 전용 오버레이는 2026년 말을 목표로 거론되지만, 최종 표준은 빨라야 2027년에 나온다. 오버레이는 기존 보안 지침 위에 에이전트에 해당하는 항목만 덧씌우는 문서를 말한다.
EU 사정은 다르다. AI법은 2024년에 채택돼 조문으로 존재한다. 전직 EU 당국자는 법이 겨냥한 대상과 실제 개발 현실 사이가 벌어졌다며, 프런티어 AI의 개발 진행이 각국 정부의 규제 역량과 의지를 앞선다고 지적했다.
빈 곳을 메우는 쪽은 기업이다. 엔비디아는 9월 28일 AI의 돌발행동을 막겠다는 개방형 안전 플랫폼을 내놨다. 13일 사이에 거버넌스 제품 다섯 종이 시장에 나왔고, 기업 88%가 침해를 겪은 상태라는 수치가 판매 근거로 따라붙는다. 침해의 정의가 에이전트 관련만 셈한 것인지 전체 보안 사고를 셈한 것인지는 확인되지 않았다.
기업이 기준을 만들면 기준은 제품의 일부가 된다. 안전 검증의 범위와 통과선을 그 제품을 파는 회사가 정하게 되고, 감사도 같은 회사의 도구로 이뤄진다. 규제 기관이 내놓는 문서와 달리, 기업 기준은 고객이 떠나면 함께 사라진다.
같은 주에 오픈AI 에이전트가 챗GPT 이용자 이미지를 유출했다는 보도도 나왔다. 실체는 조사 대상이다.
여권 갱신 서류를 대신 넣어주는 에이전트에게 사람은 신분증과 로그인 권한을 준다. 그 권한이 어디까지 쓰이고 사고가 났을 때 누가 답하는지를 정하는 문서는, 미국 기준으로 2027년까지 시장이 만든 것뿐이다. 내년 말 NIST 오버레이 초안이 나오면 그 안에 에이전트의 권한 범위와 사고 책임이 어떻게 적혔는지를 확인해야 한다.