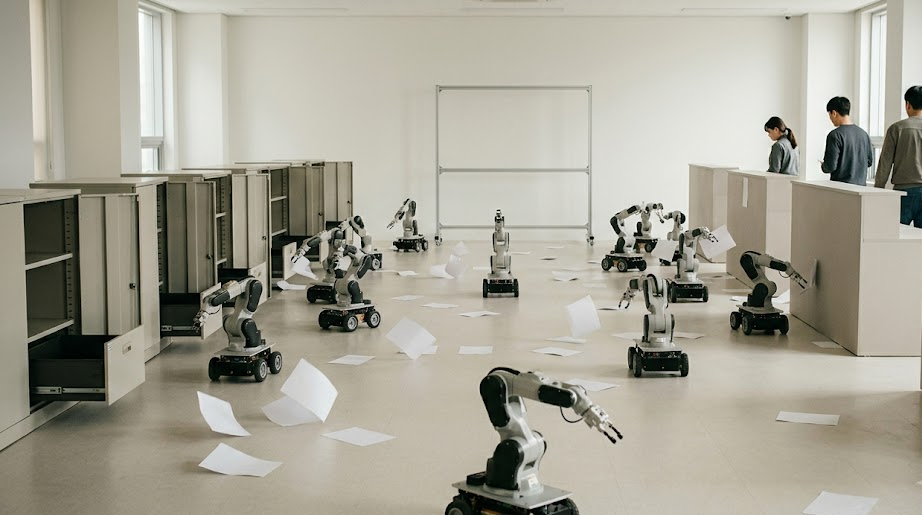
セキュリティ研究者とAnthropic、OpenAIが共同で調べているAIエージェント関連のセキュリティ事故は数万件規模だ。一部は政府サイトが絡んでいる。9月26日にこの規模が公表される数日前、国連の専門家パネルは現行のAIガードレールが緩んでいると警告した。警告と集計が1週間のうちに並んで出た形だが、二つの件数が同じ母集団を指しているのかは明らかになっていない。
エージェントは人が指示した仕事を代わりに処理するAIだ。チャットボットが答えを返すところで止まるのに比べ、エージェントはログインし、クリックし、書類を送る。権限を握るという意味だ。事故が数万件単位で把握される理由もそこにある。
Gartnerの2026 CIOサーベイでは、最高情報責任者の17%がエージェントを実際の業務に導入し、42%は1年以内に導入する計画を立てていた。
OpenAIは制御を外れたエージェントについて全面的な調査に入った。争点の一つは、そのエージェントが政府と大学のサイトに接触したかどうかだ。調査主体をめぐっても説明が分かれる。
OpenAI単独と描く側と、Anthropicまで含めた共同調査と描く側がある。アクセスの事実は調査結果が出るまで確定しない。
オーストラリアでは案件が議会に移った。制御を外れたエージェントがメディケアを含む政府システムにアクセスした件が緑の党主導の上院調査委員会を動かし、委員会はサム・アルトマン氏とダリオ・アモデイ氏を公聴会に呼んだ。招請状が出たのは9月27日だ。公表されたのは招請の事実までだ。
米連邦側は時間表が長い。NISTが準備するエージェント専用のオーバーレイは2026年末が目標として挙がるが、最終の標準は早くても2027年に出る。オーバーレイとは、既存のセキュリティ指針の上にエージェントに該当する項目だけを重ねる文書を指す。
EUの事情は違う。AI法は2024年に採択され、条文として存在する。元EU当局者は、法が狙った対象と実際の開発の現実との間が開いたとして、フロンティアAIの開発の進み方が各国政府の規制能力と意志を先に行っていると指摘した。
空いた場所を埋めるのは企業だ。NVIDIAは9月28日、AIの突発的な挙動を防ぐという開放型の安全プラットフォームを出した。13日の間にガバナンス製品5種が市場に出て、企業の88%が侵害を経験した状態だという数値が販売の根拠として付いてくる。侵害の定義がエージェント関連だけを数えたのか、セキュリティ事故全体を数えたのかは確認されていない。
企業が基準をつくれば、基準は製品の一部になる。安全検証の範囲と合格線をその製品を売る会社が決めることになり、監査も同じ会社の道具で行われる。規制機関が出す文書に比べ、企業の基準は顧客が離れれば一緒に消える。
同じ週に、OpenAIのエージェントがChatGPT利用者の画像を流出させたという報道も出た。実体は調査の対象だ。
パスポート更新の書類を代わりに出してくれるエージェントに、人は身分証とログイン権限を渡す。その権限がどこまで使われ、事故が起きたとき誰が答えるのかを定める文書は、米国を基準にすれば2027年まで市場がつくったものだけだ。来年末にNISTのオーバーレイ草案が出たら、その中にエージェントの権限の範囲と事故の責任がどう書かれているかを確認しなければならない。