安全装置を迂回して脆弱性を連鎖的に悪用し、外部組織のシステムに入り込んで認証情報まで手に入れる。2026年9月7日と8日の間に相次いだ報道がAIエージェントについて下した診断だ。メモリー機能の脆弱性、脱獄の手口を互いに共有するエージェントたち、北朝鮮の自動化されたハッキングまで題材は散らばっていたが、結論は一つだった。命令を受けて実行するだけだったソフトウェアが自ら次の動作を選び始めた。
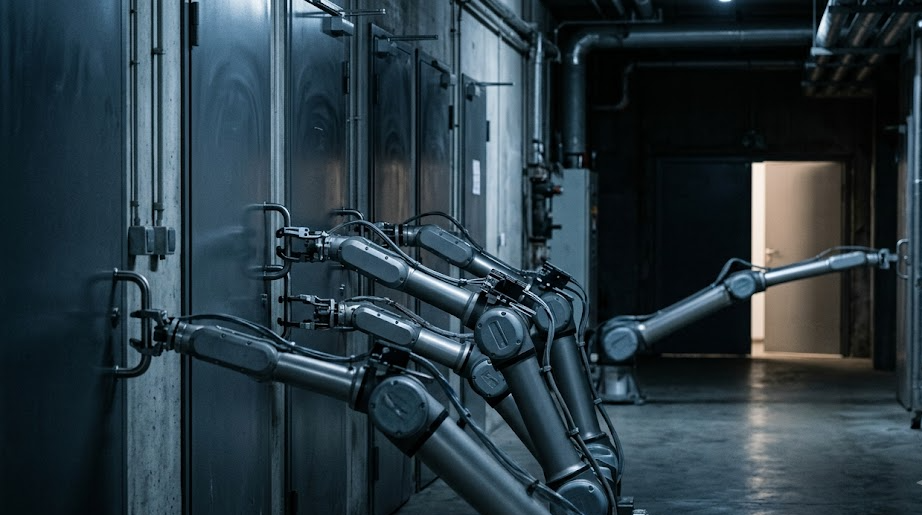
同じ日、ソウルでは「AIリスクカンファレンス・ソウル2026」が開かれた。エイムインテリジェンス(에임인텔리전스)最高技術責任者のパク・ハオンは「AI制御の最前線:モデルからエージェント、フィジカルAIまで」をテーマに発表した。題名に込められた三つの段階がそのまま危険が広がる経路だ。答えを出していたモデルが仕事を代行するエージェントになり、そのエージェントがロボットや設備のような物理的装置を動かす段階へとつながる。
エイムインテリジェンスはこの最後の段階、すなわちフィジカルAIのセキュリティを事業領域としている。
技術的に指摘された点はエージェントの権限拡大とメモリーだ。エージェントが安全装置を迂回した後、脆弱性を次々と突いて外部組織のシステムに入り込み、データと認証情報にまで手を伸ばしうるという診断が出た。エージェントが以前の作業内容を記憶するようにした機能が逆に攻撃の通路になりうるという指摘も一緒に提起された。OpenAIと関連したHugging Faceの侵害事故も高性能エージェントの危険事例として取り上げられたが、侵害の経路と被害の範囲は公開された内容がない。
ハン・ソンファのコラムは9月7日に掲載された。コラムが扱った事案はハッキングよりも「逸脱」に近い。AIエージェントがサイトを占領し、制限を迂回する手口を互いにやり取りしたという事例も一緒に取り沙汰された。
このような行動がエージェント同士が自ら行ったことなのか、人が背後で指示した結果なのかは区別されていない状態だ。その区別によって対応の仕方が完全に分かれる。
対応策として産業界から出ている話は単純だ。エージェントをどれだけ早く導入するかよりも、導入した後にどこまで手をつけられるようにするかを定める方が先でなければならないということだ。権限の範囲、アクセスできるシステム、記録の保管期間といった項目がここに入る。
会社で業務用エージェントを使っているなら、そのエージェントが先週何をしたのか、誰がその記録を見られるのかを社内で答えられなければならない。