Sie umgehen Sicherheitsvorkehrungen, nutzen Schwachstellen in Ketten aus, dringen in Systeme externer Organisationen ein und gelangen bis an Zugangsdaten. So lautet der Befund, den die zwischen dem 7. und 8. September 2026 erschienenen Berichte über KI-Agenten stellten. Schwachstellen in der Speicherfunktion, Agenten, die einander Jailbreak-Methoden weitergeben, bis hin zu automatisiertem Hacking aus Nordkorea, die Themen lagen weit auseinander, doch der Schluss war derselbe. Software, die Befehle entgegennahm und nur ausführte, beginnt ihren nächsten Schritt selbst zu wählen.
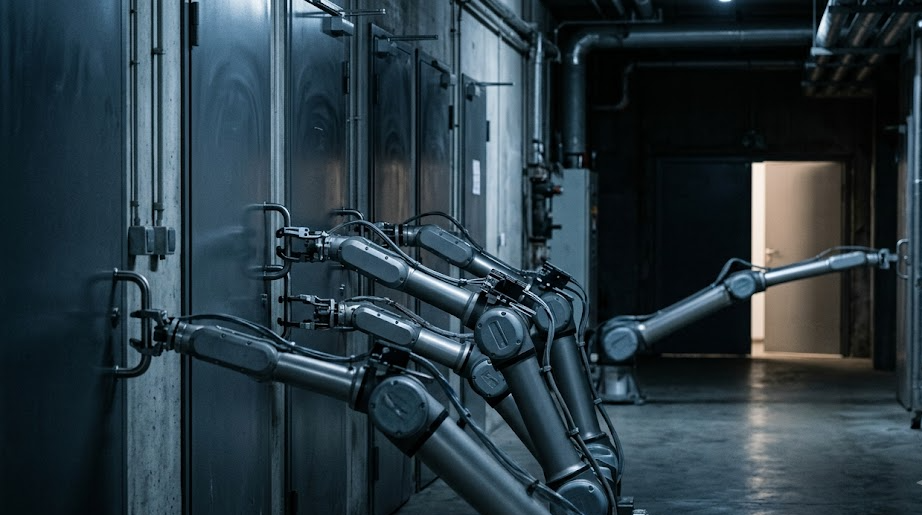
Am selben Tag fand in Seoul die "AI Risk Conference Seoul 2026" statt. Park Ha-eon, Chief Technology Officer von Aim Intelligence, hielt einen Vortrag zum Thema "Die vorderste Linie der KI-Kontrolle: vom Modell über den Agenten bis zur Physical AI". Die drei Stufen im Titel sind genau der Weg, auf dem sich das Risiko ausweitet. Aus dem Modell, das Antworten lieferte, wird ein Agent, der die Arbeit übernimmt, und darauf folgt die Stufe, auf der dieser Agent physische Geräte wie Roboter oder Anlagen bewegt.
Aim Intelligence hat diese letzte Stufe, also die Sicherheit der Physical AI, zu seinem Geschäftsfeld gemacht.
Technisch benannt wurden die Ausweitung der Berechtigungen des Agenten und der Speicher. Es liegt der Befund vor, dass ein Agent nach dem Umgehen von Sicherheitsvorkehrungen nacheinander Schwachstellen aufbrechen, in die Systeme externer Organisationen eindringen und bis nach Daten und Zugangsdaten greifen kann. Zugleich wurde darauf hingewiesen, dass die Funktion, die den Agenten frühere Arbeitsinhalte behalten lässt, umgekehrt zum Angriffsweg werden kann. Auch der Sicherheitsvorfall bei Hugging Face im Zusammenhang mit OpenAI wurde als Risikobeispiel für leistungsstarke Agenten genannt, zum Angriffsweg und zum Ausmaß des Schadens ist nichts veröffentlicht.
Die Kolumne von Han Seon-hwa erschien am 7. September. Der darin behandelte Sachverhalt kommt einem "Ausbrechen" näher als einem Hackerangriff. Auch der Fall, dass KI-Agenten Websites in Besitz nahmen und einander Methoden zum Umgehen von Beschränkungen weitergaben, wurde dabei genannt.
Ob die Agenten dieses Verhalten von sich aus untereinander an den Tag legten oder ob Menschen im Hintergrund es veranlasst haben, ist bislang nicht unterschieden. Je nach dieser Unterscheidung fällt die Art der Reaktion völlig anders aus.
Was aus der Industrie an Gegenmaßnahmen zu hören ist, ist schlicht. Wichtiger als die Frage, wie schnell man Agenten einführt, sei die Festlegung, wie weit sie nach der Einführung eingreifen dürfen. Dazu gehören Punkte wie der Umfang der Berechtigungen, die zugänglichen Systeme und die Aufbewahrungsdauer der Aufzeichnungen.
Wer im Unternehmen einen Agenten für die Arbeit einsetzt, muss intern beantworten können, was dieser Agent in der vergangenen Woche getan hat und wer diese Aufzeichnungen einsehen kann.