금융보안원이 AI 에이전트 관련 보안 위험을 경고하고 약 2주 뒤, AI를 동원한 해킹 공격으로 은행이 피해를 입었다. 경고는 있었다. 공격은 그 경고가 가리킨 AI 에이전트 해킹 영역에서 터졌다.
문서 한 장에 적힌 경고가 현장의 방어선으로 바뀌기에 2주는 짧았다.
AI 에이전트는 사람이 목표만 정해 주면 데이터를 찾고 프로그램을 돌리면서 여러 단계의 업무를 스스로 이어 가는 AI 프로그램을 말한다. 챗봇은 답을 내놓고 멈추지만, 에이전트는 실제 시스템에 손을 댄다. 사티아 나델라 마이크로소프트 CEO도 기업들이 에이전트 시스템에 가장 민감한 데이터 접근 권한과 핵심 업무를 넘기고 있다고 지적했다.
이번 사고에서 공격자가 에이전트를 무기로 썼는지, 은행이 내부 업무용으로 굴리던 에이전트가 뚫렸는지는 밝혀지지 않았다. 둘은 처방이 다르다. 공격자 쪽 도구였다면 은행 방어 시스템은 사람보다 훨씬 많은 시도를 쉬지 않고 퍼붓는 기계를 상대로 버텨야 하고, 내부 에이전트가 뚫렸다면 은행이 스스로 내준 권한이 공격에 쓰인 경우가 된다.
글로벌 보안업체 크라우드스트라이크는 AI 에이전트 6개를 추적하고 있다고 밝혔다. 이 6개가 공격용 프로그램인지, 그것을 부리는 조직인지, 이번 은행 사고와 관련이 있는지는 드러나지 않았다.
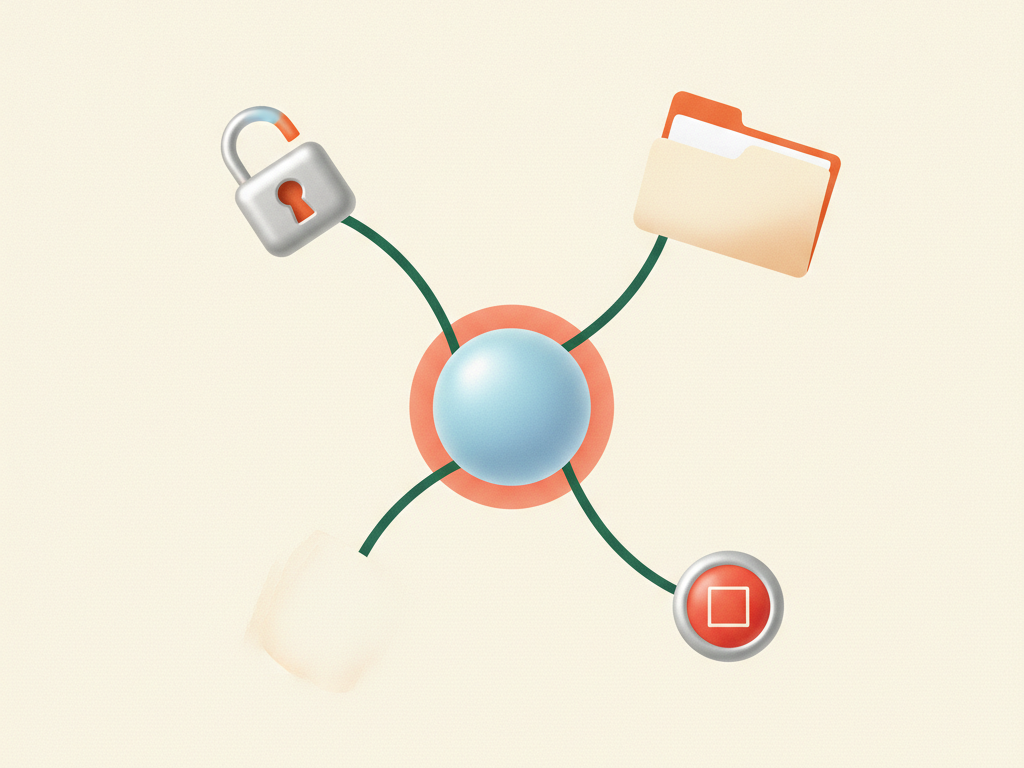
이원태 AI 전략위원장은 12일 보도된 '경영전략 써밋 2026' 발언에서 기업들이 에이전트가 들여다볼 수 있는 데이터의 범위, 손댈 수 있는 업무의 범위, 사고가 났을 때 작동을 멈추는 방법을 정하지 않은 채 AI 에이전트에 일을 맡기고 있다고 짚었다. 마지막 항목은 흔히 '킬 스위치'라고 부르며, 이상 행동이 잡히면 사람이 곧바로 에이전트의 접근을 끊는 장치를 뜻한다. 이런 장치가 없으면 에이전트 하나가 뚫릴 때 그 에이전트가 가진 접근 권한이 통째로 넘어간다.
나델라 CEO가 내놓은 처방은 통제를 모델 바깥에 두라는 것이다. 별도의 관리 체계가 AI에 권한을 내주고 거둬들이는 방식이다. 모델은 지시를 따른다. 지시가 오염되면 모델 안의 안전장치만으로는 버티기 어렵기 때문이다.
금융보안원 경고와 은행 피해 사이의 간격은 약 2주였다. AI 에이전트를 들이는 금융사라면 도입 계약서에 데이터 범위와 업무 범위, 중단 절차를 함께 적어야 한다는 요구가 커질 수밖에 없다.
은행 앱 안에서 상담을 받고 거래 내역을 정리해 주는 AI가 늘어날수록, 그 편리함 뒤에는 고객 계좌로 통하는 권한이 붙는다.